Ochrona urządzeń. Wspólny obraz sytuacji.
Połącz ochronę Androida z widocznością potrzebną administratorom. Sprawdzaj stan zabezpieczeń, aktywność urządzeń i zgodność raportów z polityką swojej organizacji.
Od wdrożenia do codziennego nadzoru
Dołączenie urządzeń
Organizacja zaprasza urządzenia do połączenia z Enterprise Security Center. Po dołączeniu aplikacja Android przekazuje raporty, dzięki którym administrator widzi stan ochrony w jednym miejscu.
Ochrona i aktywność
Panel łączy listę urządzeń ze statusem ochrony, aktywnością i statystykami zagrożeń. Czas ostatniego raportu pozwala odróżnić bieżącą informację od danych, które wymagają odświeżenia.
Device Security Posture
Raporty obejmują dostępne sygnały Androida: blokadę ekranu, szyfrowanie, poziom poprawek, wersję aplikacji, oznaki root i ustawienia istotne dla działania ochrony. Brak raportu nie jest potwierdzeniem bezpieczeństwa.
Polityki i zgodność
Administrator określa wymagania organizacji, a panel porównuje je z raportami urządzeń. Widok zgodności pomaga wskazać odchylenia i brakujące dane. Ocena polityki nie oznacza zdalnej zmiany ustawień telefonu ani certyfikacji zgodności z przepisami.
Informacja, na której można oprzeć działanie
Administrator powinien wiedzieć, które urządzenia raportują, gdzie ochrona wymaga uwagi i z jakiego momentu pochodzi pomiar. Dlatego stan zabezpieczeń należy czytać razem z aktualnością raportu. Urządzenie bez bieżących danych wymaga weryfikacji, nawet jeśli jego wcześniejszy stan był prawidłowy.
Oznaki root są sygnałem heurystycznym. Nie stanowią sprzętowej atestacji urządzenia. Panel pokazuje dostępne informacje z Androida, a ich zakres zależy od wersji systemu, uprawnień i działania aplikacji.
API w tym samym kontekście organizacji
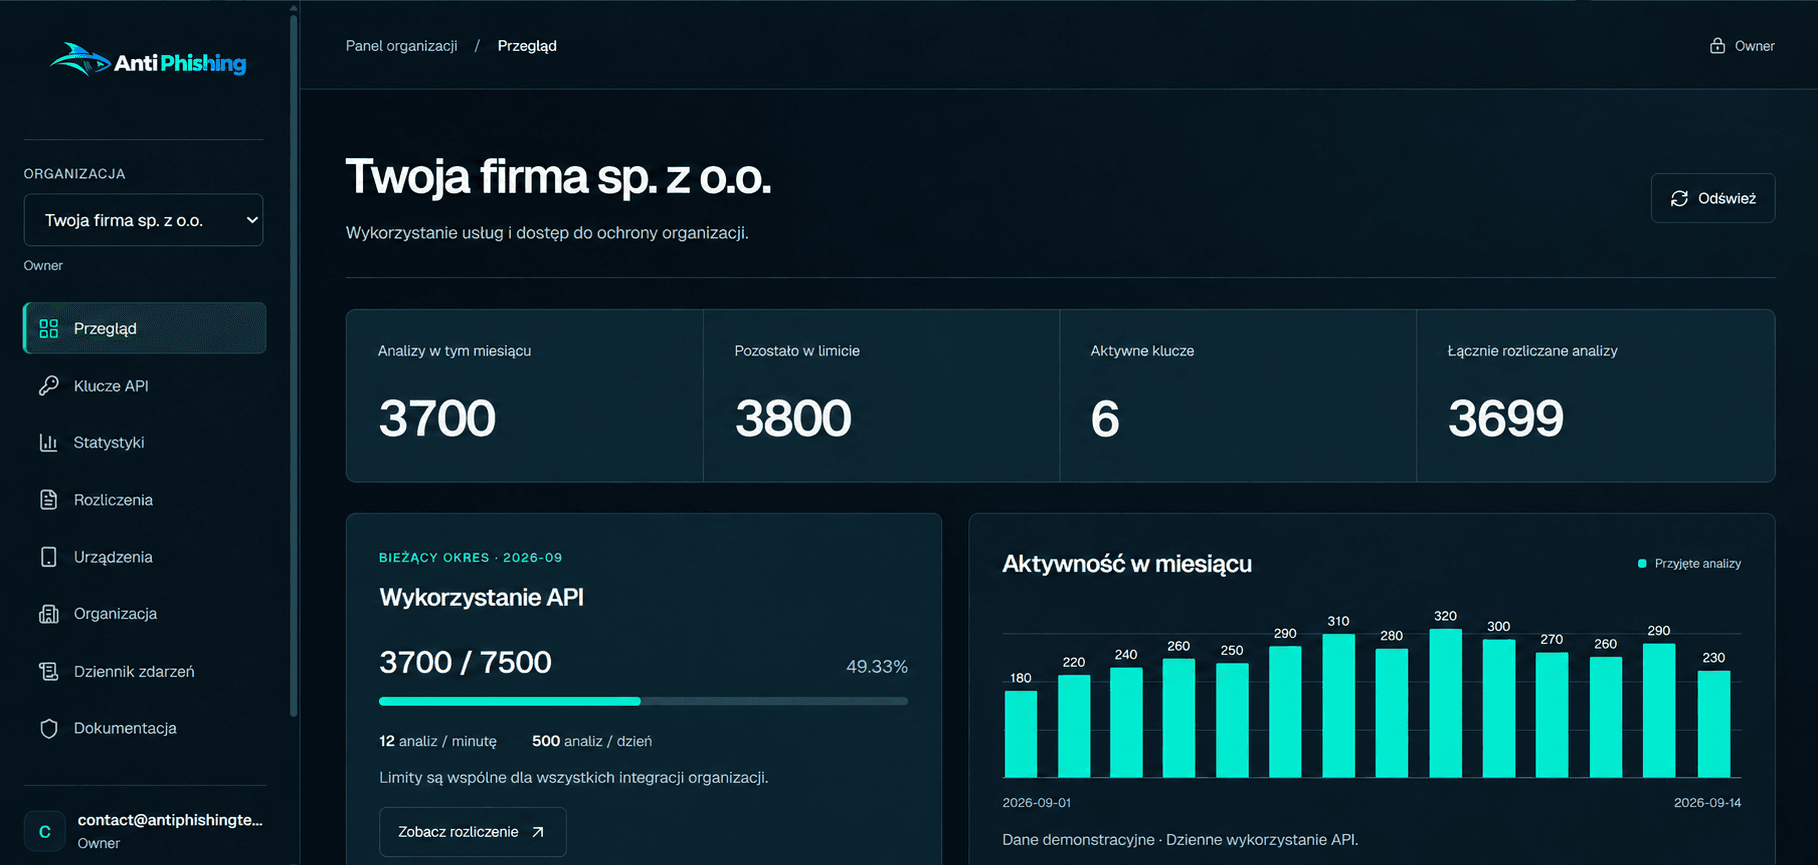
Organizacja może również korzystać z API analizy adresów URL. Panel udostępnia zarządzanie kluczami, statystyki wykorzystania i informacje o rozliczeniach. Integracja odbywa się po stronie serwera, z kluczami przypisanymi do organizacji.
Przy planowaniu wdrożenia ustalamy scenariusze użycia, skalę urządzeń lub zapytań oraz kryteria oceny pilotażu. To pozwala sprawdzić działanie rozwiązania w rzeczywistym procesie: ochronie telefonów pracowników, obsłudze podejrzanych linków czy analizie adresów w usłudze cyfrowej.
Porozmawiajmy o Twoim zastosowaniu.
Omów z nami ochronę urządzeń, integrację API lub zakres pilotażu w swojej organizacji.